怪しいメールは、開く前・リンクを踏む前に、AIに「これ本物?」と聞くと、肉眼では気づけない偽装を見抜けることがあります。私の場合は「偽物(フィッシング)の可能性が高い」と一発で判定されました。
- 決め手=送信元アドレスの先頭「x」が、見た目そっくりの別の文字(キリル文字)にすり替えられていた(ホモグラフ攻撃という手口)
- 人の目では区別できないが、AIは「文字そのもの」で読むので別ドメインと見抜ける
※ただしAIも全ての手口を知るわけではなく、「本物っぽい」も鵜呑みは禁物。実際にログインする時はメールのリンクからでなく、自分のブックマークや公式アプリから入るのがいちばん安全です。
これも、まだAIに慣れてへん頃の話です。
ある日、レンタルサーバーの会社(Xサーバー)から、メールが届きました。「アカウントに問題があります」みたいな、ちょっとドキッとする内容で。
正直、一瞬あせりました。でも、なんか引っかかったんです。やたら急かしてくる感じというか。
前に「AIの早とちりは疑え」みたいな記事を書いといて、自分が文面にあせって即ポチるのもどうかな、と。なので、リンクは踏まずに、開く前にAIに丸投げすることにしました。
このメール、本物か偽物か見てくれへん? リンクはまだ踏んでへん。

確認しますね。……結論から言うと、これは偽物(フィッシング)の可能性が高いです。
え、なんでそんな言い切れるん? って聞いたら、見せてくれたのがこれでした。
肉眼じゃ見抜けない、文字のすり替え
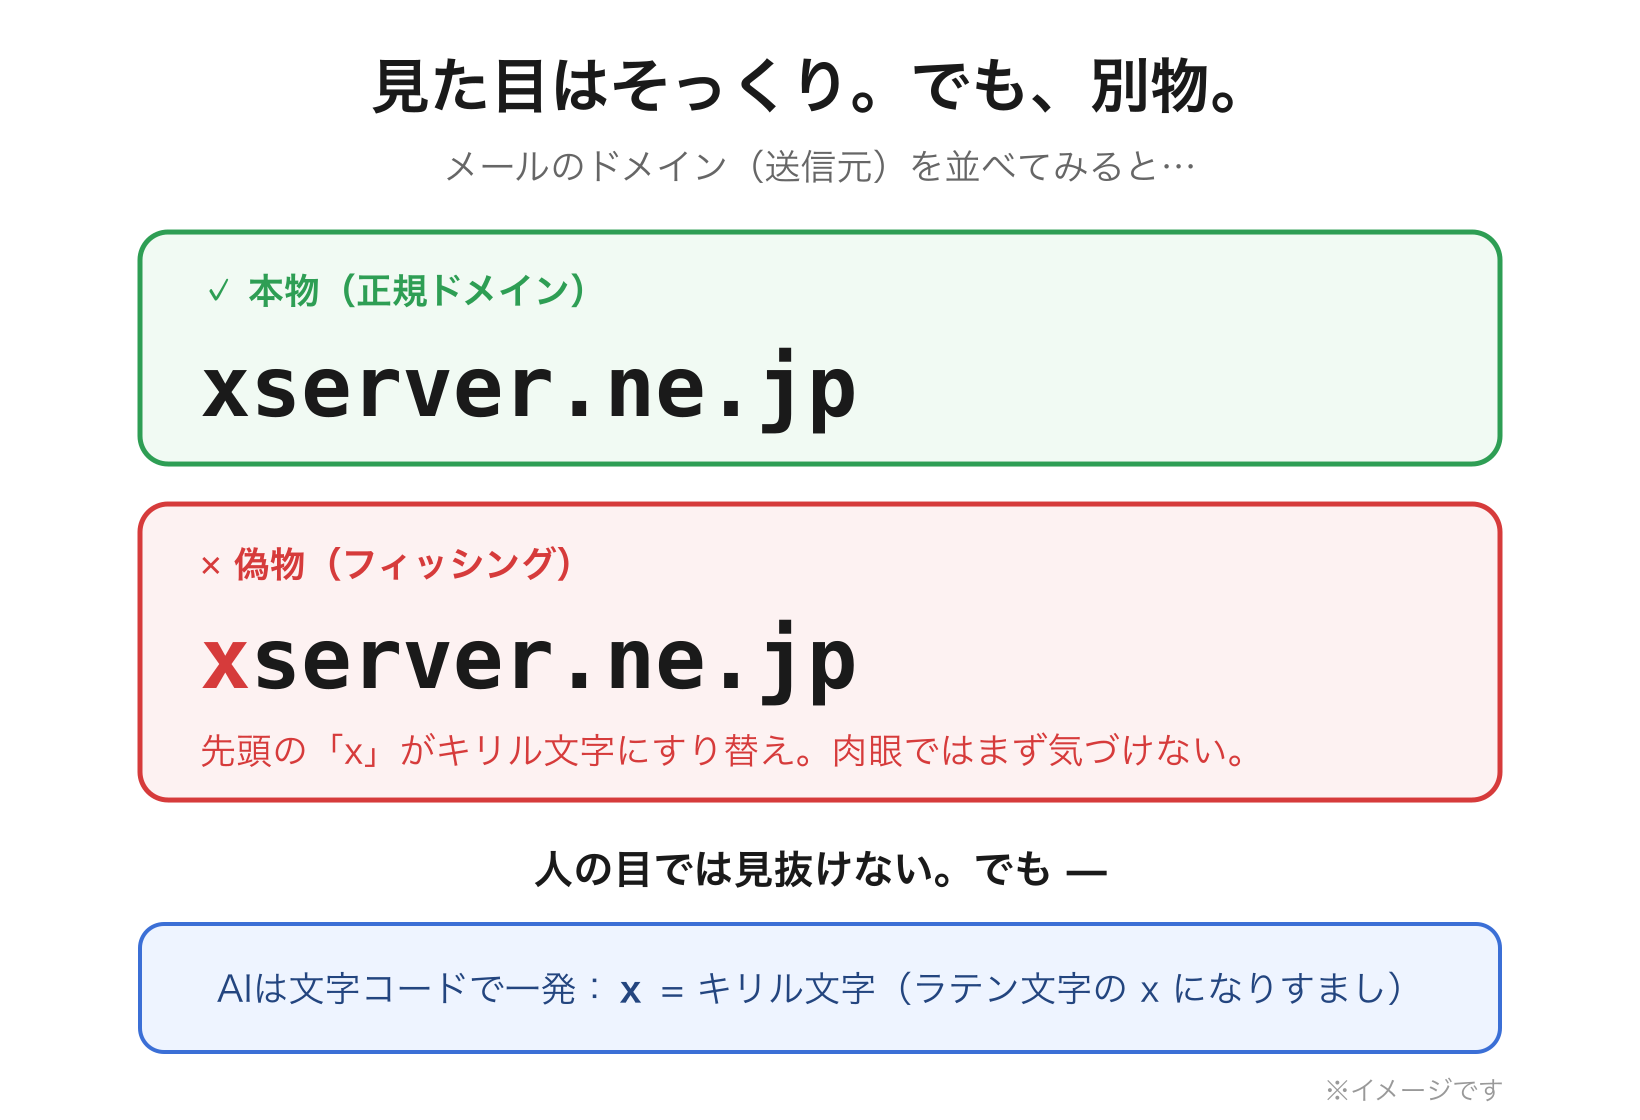
送信元のアドレスをよく見てください。先頭の「x」が、ふつうのアルファベットの x ではなく、見た目がそっくりな別の文字(キリル文字)に置き換えられています。
人の目ではほとんど区別がつきませんが、コンピューターにとっては完全に別の文字=別のドメイン(別の会社)です。
これ、ホモグラフ攻撃っていう手口らしいです。ざっくり言うと「そっくりさんの文字」を混ぜて、本物になりすます、と。
しかも運がよかったのが、ちょうど同じ時期に本物のXサーバーのメールも届いてたこと。並べてもらったら、文面はそっくりやのに、送信元だけが別物。もう一発でした。
これ、自力では一生気づかんかったやつやん…。
なんでAIはわかって、私はわからんかったか
理由はシンプルで、人は「見た目」で読むけど、AIは「文字そのもの」で読むから、らしいです。
私みたいに、メールが来たらつい本文の内容にビビってまう人間と違って、AIは淡々と「この文字、種類が違いますね」って見る。そもそも得意分野が違うんやなと思いました。あせらない・見た目に騙されない。こういう判定こそ、AIに任せたら強い。
それ以来やってる、ひと手間
それからは、ちょっとでも「ん?」と思うメールが来たら、開く前・リンクを踏む前に、まずAIに見せるようにしてます。やることは「これ本物?」って聞くだけ。
不安なまま自分で判断するより、よっぽど早いし安全やった。
でも最後に一個だけ、AI先生がちゃんと釘を刺してくれたことがあって。これがけっこう大事でした。
ひとつ補足を。私(AI)も、最新の詐欺の手口を全部知っているわけではありません。「本物っぽい」とお答えした時も、鵜呑みにはしないでください。
実際にログインする時は、メールのリンクからではなく、自分でブックマークした公式サイトや公式アプリから入るのが、いちばん安全です。
これ、この連載でいつも出てくる「AIの言うことも、最後は自分で確かめる」とまったく同じやなと思いました。AIは強力な“そっくりさん発見器”やけど、最後のドアを開けるのは自分。
便利な道具ほど、頼りきらずに使う。AIと付き合うコツって、いつもそこに戻ってくる気がするわ。